ComplyScore® Launches World’s First Headless TPRM, Bringing Conversational AI to Compliance Management. 



Software zur kontinuierlichen Automatisierung der Compliance, mit der Sie stets für Audits gerüstet sind
Überprüfen Sie kontinuierlich Ihre Cloud-Kontrollen, internen Datenflüsse und Ihre Vorbereitung auf Datenschutzverletzungen, damit Ihre Nachweise stets auf dem neuesten Stand sind, wenn eine Aufsichtsbehörde, ein Prüfer oder ein Kunde diese anfordert.
<30 Tage
Prüfungsbereitschaft
70–80 %
Weniger manueller Aufwand
40–60 %
Geringere Bewertungskosten
Vertrauenswürdiger Partner marktführender Marken


So sorgt ComplyScore® dafür, dass Sie jederzeit für Audits gerüstet sind

Laufende Überprüfung der Kontrollmaßnahmen

Zugang zu Chat und Sprachfunktionen
Überprüfen Sie Ihre Cloud-Umgebung
In Richtlinien-Dokumenten werden die vorgesehenen Konfigurationen beschrieben. ComplyScore® überprüft, was tatsächlich implementiert ist, und vergleicht Zugriffskontrollen, Verschlüsselung, Protokollierung und Aufbewahrungsfristen mit den Anforderungen von SOC 2, ISO 27001 oder Ihren eigenen Standards. Die Nachweise bleiben aktuell und mit Datum versehen und stehen jederzeit zur Überprüfung bereit.

Reduzierung des manuellen Aufwands bei der Beweissicherung um 70–80 %.


Abbildung des internen Datenflusses

Eine lebendige Chronik, die ständig aktualisiert wird
Sicherstellen, dass interne Datenflüsse korrekt sind
ComplyScore® verwaltet interne Datenflüsse als kontinuierlich aktualisiertes Referenzsystem. Es erfasst, welche Teams mit sensiblen Daten umgehen, mit welcher Berechtigung und zu welchem Zweck, und spiegelt so Ihre aktuelle Umgebung wider.

<30 Tage für die Erstellung eines aktuellen, evidenzbasierten Audit-Pakets.


Durch die SLA vorgeschriebene Eskalation

Eigenverantwortliche Sanierungsmaßnahmen
Ergebnisse der Selbstbewertung schließen
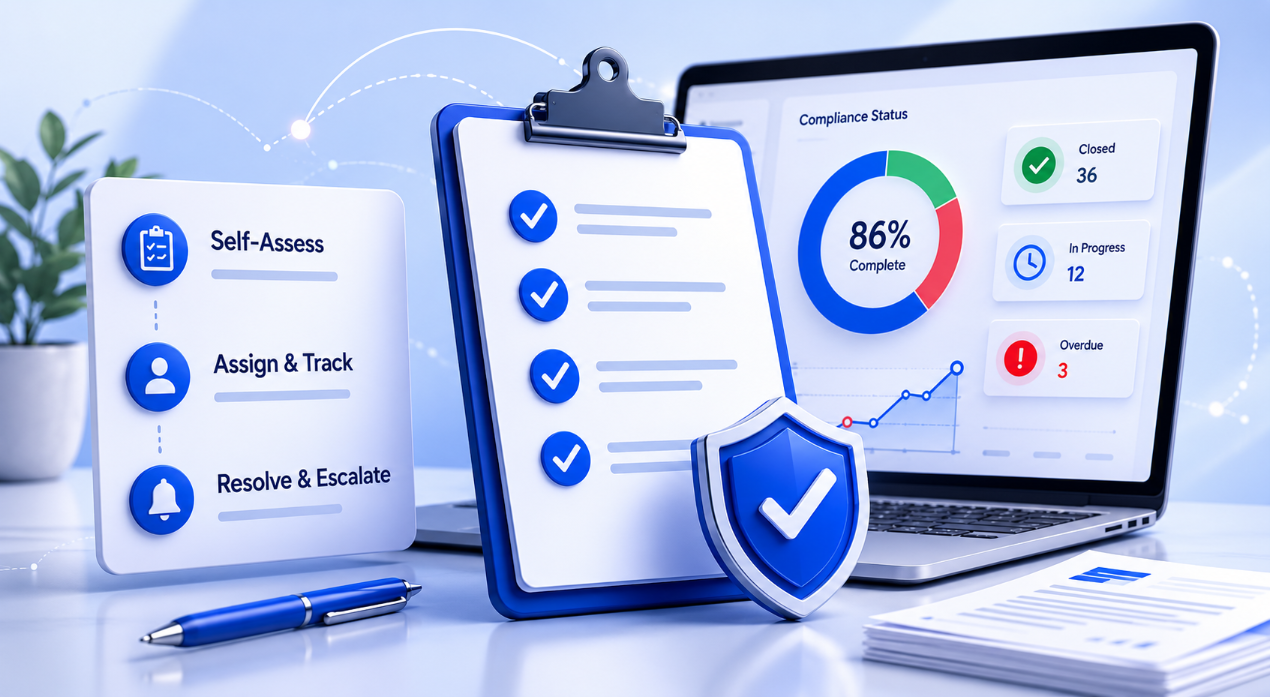
Die Überprüfung Ihrer Haltung ist nur dann von Bedeutung, wenn Lücken geschlossen werden. Jeder Befund wird einem zuständigen Verantwortlichen zugewiesen, wobei eine Frist und eine automatische Eskalation festgelegt werden. Status, Nachweise zur Behebung und erneut geöffnete Punkte werden auf einem Dashboard angezeigt.
>90 % SLA-Einhaltung bei Befunden, die im Rahmen von durch ComplyScore® gesteuerten Arbeitsabläufen erfasst wurden.


Dokumentation zur Vorbereitung auf Datenschutzverletzungen

Erprobte Reaktionsabläufe
Dokumentenbereitschaft
Ein Reaktionsplan wird erst dann zu einem Instrument zur Einhaltung von Vorschriften, wenn er getestet wurde. ComplyScore® sorgt dafür, dass Verfahren zur Meldung von Datenschutzverletzungen als lebendige, überprüfbare Dokumentation vorliegen – mit Zeitstempel, zugewiesenen Verantwortlichen und Nachweis der Durchführung. Genau in dieser Lücke zwischen Absicht und nachgewiesener Leistungsfähigkeit scheitern Programme unter Druck.

40–60 % geringere Kosten pro Prüfungszyklus, wenn die Vorbereitung auf Datenschutzverletzungen in den geregelten Arbeitsablauf integriert wird.

Durch KI vorab ausgefüllte Fragebögen
Überprüfung von Beweismitteln durch KI
Die KI übernimmt die erste Prüfung, Sie treffen die Entscheidung
Die KI von ComplyScore® scannt hochgeladene Nachweise wie ISO- und SOC-2-Zertifizierungen, ordnet diese den richtigen Kontrollgruppen zu und kennzeichnet Lücken automatisch. ComplyScore® läuft zudem auf einer Headless-Architektur, was bedeutet, dass die Benutzeroberfläche nicht auf ein Dashboard beschränkt ist, das Sie erst öffnen und durch das Sie navigieren müssen. Fragen Sie nach und ergreifen Sie Maßnahmen zu den markierten oder noch offenen Punkten – per Chat oder per Spracheingabe.
Die Abschlussberichte werden direkt aus dem Workflow selbst generiert und sind bereits strukturiert und datiert, sodass sie zur Überprüfung bereitstehen.

Optimieren Sie Ihre Compliance-Selbstbewertung

Cloud-Kontrollen überprüfen

Interne Datenflüsse abbilden


Bewährte Ergebnisse in verschiedenen Branchen
Vertrauenswürdiger Partner marktführender Marken


Atlas übertrifft unsere Anforderungen bei weitem...
Eines der wichtigsten Unterscheidungsmerkmale zwischen Atlas und anderen Tools für Governance, Risiko- und Compliance -Management sowie für das Management von Risiken durch Dritte ist die Benutzerfreundlichkeit der Atlas-Lösungen. Auch unter dem Gesichtspunkt der Gesamtbetriebskosten übertrifft Atlas diese Anforderungen bei weitem, da die Bereitstellung all dieser Funktionenäußerst kosteneffizient erfolgt.
ComplyScore ist äußerst reaktionsschnell und anpassungsfähig
ComplyScore reagiert äußerst schnell und passt sich unseren sich weiterentwickelnden Prozessen und Anforderungen flexibel an , wodurch sich das Unternehmen in jeder Phase als zuverlässiger Partner erwiesen hat. Die Sicherheitsanalysten des Unternehmens waren kompetent, flexibel und haben herausragende Leistungen erbracht, die unsere Erwartungenstets übertroffen haben .
Meine Erfahrungen waren überwiegend positiv
Ich nutze ComplyScorenun schon seit mehreren Monaten und meine Erfahrungen damitsind überwiegend positiv. Die Plattform bietet umfassende Lösungen für das Compliance-Management und optimiert unsere Abläufe effizient.
Im Zuge der geografischen Expansion unseres Unternehmens
Da unser Geschäft in verschiedenen Regionen wuchs, benötigten wir einen skalierbareren Ansatz für das Lieferantenlebenszyklusmanagement. ComplyScore® bietet die erforderlichen Kontrollmechanismen, Flexibilität und Transparenz, um unsere globalen Aktivitäten zu unterstützen und gleichzeitig die Compliance und das Risikomanagement in unserem gesamten Lieferantenökosystem zu stärken.
Branchenführer vertrauen auf uns bei TPRM und Selbstbewertungen

Repräsentativer Anbieter | Aufgeführt im „2025 Market Guide for TPRM Technology Solutions“

Aktives Partnermitglied der Third Party Risk Association
