ComplyScore® Launches World’s First Headless TPRM, Bringing Conversational AI to Compliance Management.   Read More

Software für das Lieferantenmanagement – vom Onboarding bis zum Offboarding

Entwickelt für GRC- und Lieferantenrisikomanagement-Teams, die unternehmensweite Lieferantenprogramme betreuen. ComplyScore® hält Lieferantendaten, Risikosignale und Compliance-Aufzeichnungen in jeder Phase der Geschäftsbeziehung auf dem neuesten Stand.

<10 Tage

Einbindung von Lieferanten

90–95 %

Anbieterabdeckung

70–80 %

Weniger manueller Aufwand

Software für das Lieferantenmanagement – vom Onboarding bis zum Offboarding

Vertrauenswürdiger Partner marktführender Marken

Tesla
Bosch
Hyundai
Dell
Adobe
Gruppe 1000008077
enviri-new-1
tesla
bosch
hyundai
dell
adobe
Group 1000008077
enviri-new-1
Tesla
Bosch
Hyundai
Dell
Adobe
Gruppe 1000008077
enviri-new-1
tesla
bosch
hyundai
dell
adobe
Group 1000008077
enviri-new-1

Was ist eine Software für das Lieferantenmanagement?

Eine Lieferantenmanagement-Software zentralisiert die Einbindung, Überwachung und Abmeldung von Lieferanten in einem einzigen System, das als zentrale Datenquelle dient, und ersetzt damit Tabellenkalkulationen und E-Mail-Verläufe. ComplyScore® ergänzt diese Governance um eine kontinuierliche Risikoüberwachung und eine an Rahmenwerken ausgerichtete Compliance-Prüfung, sodass Lieferantendaten und Risikotransparenz auf derselben Plattform zusammengeführt werden.

Wo das Management von Anbieter-
en versagt

Die meisten Lieferantenprogramme scheitern, weil die Lieferantendaten an fünf verschiedenen Orten gleichzeitig gespeichert sind und niemand bemerkt, wenn eine dieser Datenquellen veraltet ist.

iconoir_database-backup (1)

Die Lieferantendaten geraten in den Beschaffungs-, Finanz- und Compliance-Systemen zunehmend aus dem Gleichgewicht

iconoir_card-no-access (1)

Änderungen bei Bankverbindungen und Kontaktdaten werden ohne erneute Überprüfung genehmigt, was Zahlungsbetrug Tür und Tor öffnet

fluent_document-text-clock-20-regular (1)

Zertifikate und Versicherungsunterlagen verlieren zwischen den jährlichen Überprüfungszyklen stillschweigend ihre Gültigkeit.

hugeicons_user-lock-02

Ausgemusterte Anbieter behalten den Systemzugang, weil niemand den Kreislauf geschlossen hat

Inwiefern ComplyScore® herkömmliche Tools für das Lieferantenmanagement übertrifft

Vektor (6)

Selbstregistrierung und Erfassung durch einen Bevollmächtigten

list_alt_check_24dp_1F1F1F_FILL0_wght400_GRAD0_opsz24 1

Bankvalidierung und Betrugsüberprüfungen

Neue Anbieter innerhalb weniger Tage einbinden

Lieferanten registrieren sich selbst über ein strukturiertes Portal, oder Ihr Team übernimmt die Registrierung stellvertretend, wenn ein Lieferant dazu nicht in der Lage ist. Die Profile werden automatisch aus Registern und Zertifizierungsdatenbanken ergänzt und anschließend in Oracle, SAP, JD Edwards oder Infor LN übertragen, ohne dass eine Migration historischer Daten erforderlich ist.


Bankkontodaten werden bei der Einrichtung validiert, und länderspezifische Steuerfelder werden je nach Standort des Lieferanten angezeigt, sodass ein Benutzer in einer Region die Vorschriften einer anderen Region nicht kennen muss, um die Registrierung korrekt durchzuführen.

g3980

<10 Tage durchschnittliche Einarbeitungszeit für Lieferanten – ein Rückgang von 45 bis 60 Tagen.
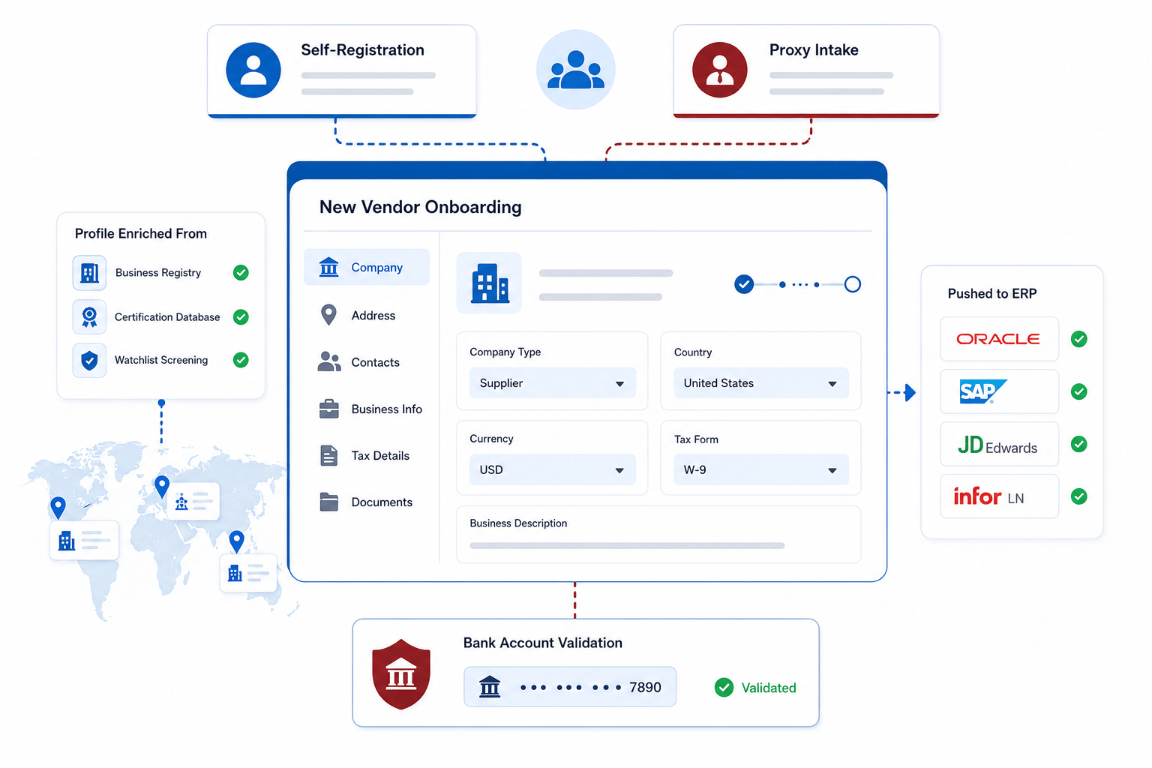
Neue Anbieter innerhalb weniger Tage einbinden
Vektor (7)

Änderungen mit Nachverfolgungsprotokoll

Vektor (8)

Durchsuchbarer Lieferantenstamm

Halten Sie die Lieferantenunterlagen ordnungsgemäß und auf dem neuesten Stand

Jede Änderung an einem Lieferantendatensatz – von Adressen über Eigentumsverhältnisse bis hin zu Ansprechpartnern – durchläuft einen konfigurierbaren Genehmigungsworkflow mit separaten Regeln für von Lieferanten initiierte und interne Stellvertreteranfragen. Ein durchsuchbarer Stammdatensatz verhindert, dass zwei Teams denselben Lieferanten doppelt anlegen, und jede Änderung wird in einem mit einem Zeitstempel versehenen Prüfprotokoll erfasst.

g1289

70 bis 80 % weniger manueller Aufwand bei der Erfassung, Änderung und Überprüfung.
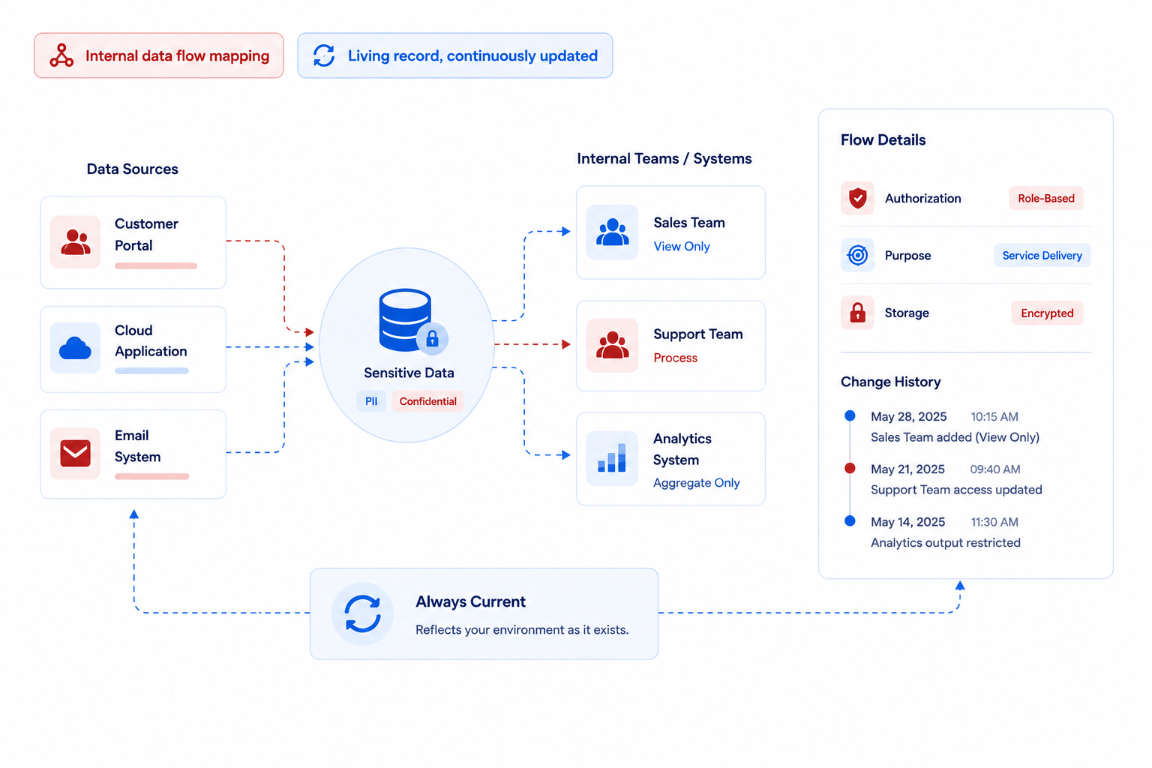
Sorgen Sie für genaue interne Datenflüsse, auch wenn sich Ihr Unternehmen verändert
Vektor (13)

Kontinuierliche Risikoüberwachung

Vektor (10)

Verfolgung des Ablaufs von Zertifikaten und Dokumenten

Behalten Sie die Risiken durch Lieferanten zwischen den Bewertungen im Blick

Finanz-, Cyber- und regulatorische Signale aus Quellen wie D&B, RiskRecon, SecurityScorecard und Shodan werden kontinuierlich in Ihrem gesamten Lieferantenstamm verfolgt. Zertifikate und Richtlinien werden auf ihren Ablauf hin überwacht, wobei Verlängerungsanträge gestellt werden, bevor sie ungültig werden. Wenn ein Signal Ihren in der Richtlinie festgelegten Schwellenwert überschreitet, wird daraus eine zugewiesene Aufgabe mit einer Frist und einem Eskalationspfad, sodass wesentliche Änderungen einen Verantwortlichen erreichen, anstatt ungelesen in einem Feed zu verbleiben.

g1289

>90 % SLA-Einhaltung bei überwachten Risikopunkten.
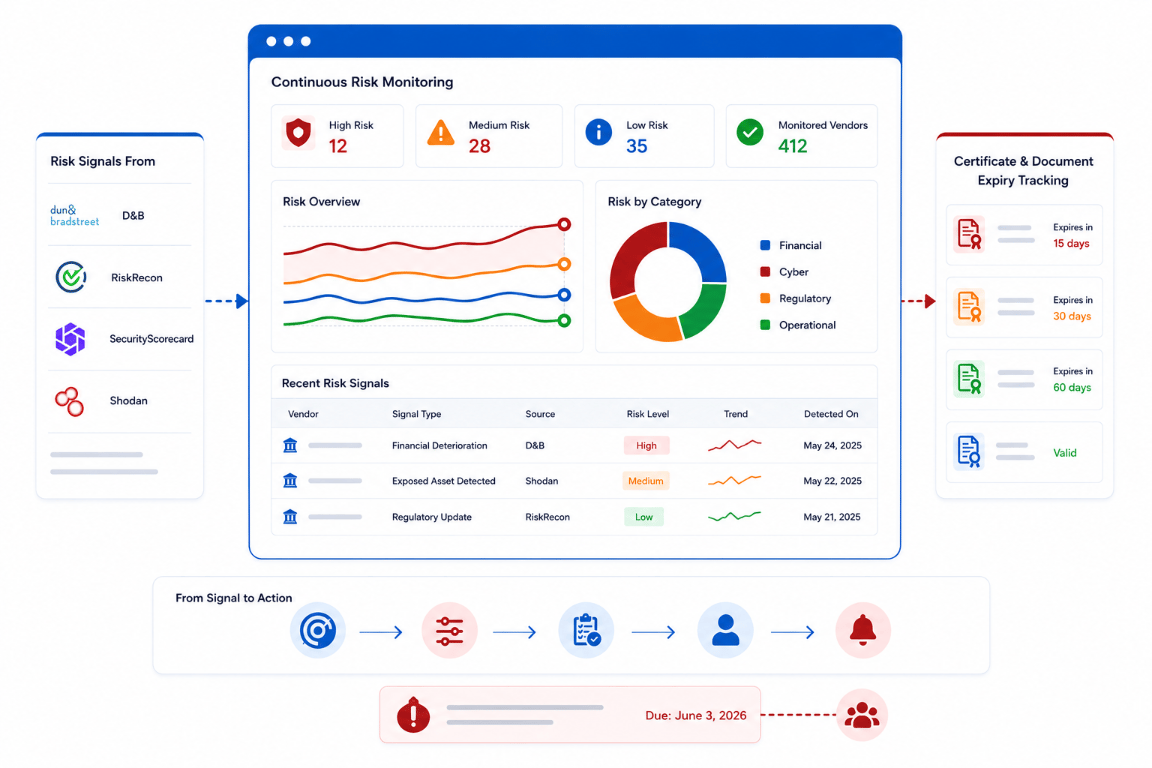
Behalten Sie die Risiken durch Lieferanten zwischen den Bewertungen im Blick
Vektor (11)

Strukturierte Offboarding-Abläufe

Vektor (12)

Vollständiger Beziehungsdatensatz

Enge Beziehungen zu Lieferanten ohne Lücken

Offboarding-Workflows bestätigen den Entzug von Zugriffsrechten, dokumentieren Verpflichtungen zum Umgang mit Daten und zur Datenvernichtung und erstellen einen Abschlussbericht, der die gesamte Historie der Geschäftsbeziehung abdeckt. Inaktive Lieferanten können über denselben Datensatz reaktiviert werden, wobei die Compliance und Zertifizierungen automatisch erneut überprüft werden, bevor sie wieder in den aktiven Status versetzt werden.


Jede Phase von der Aufnahme bis zum Abschluss verfügt über einen mit Zeitstempeln versehenen Prüfpfad, der jederzeit für behördliche oder interne Überprüfungen bereitsteht.

g3392

<30 Tage bis zur vollständigen Audit-Bereitschaft, wobei die Aufzeichnungen über den gesamten Lebenszyklus des Lieferanten hinweg kontinuierlich geführt werden.
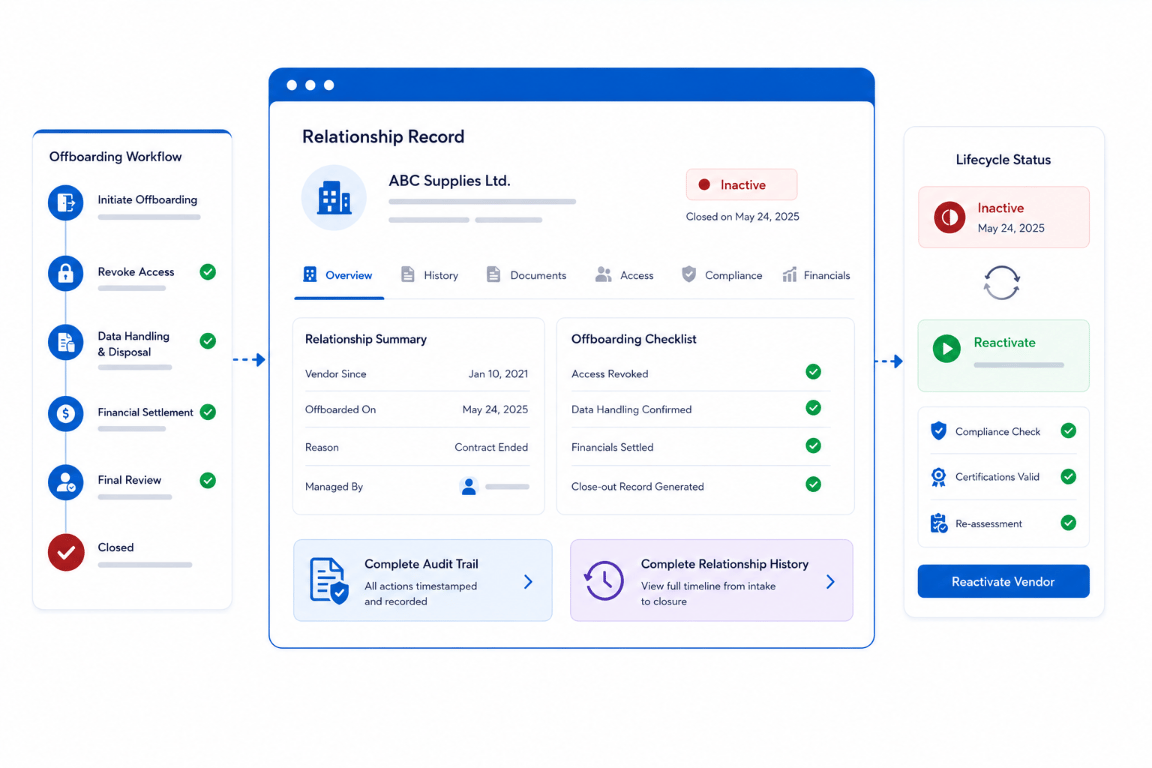
Enge Beziehungen zu Lieferanten ohne Lücken

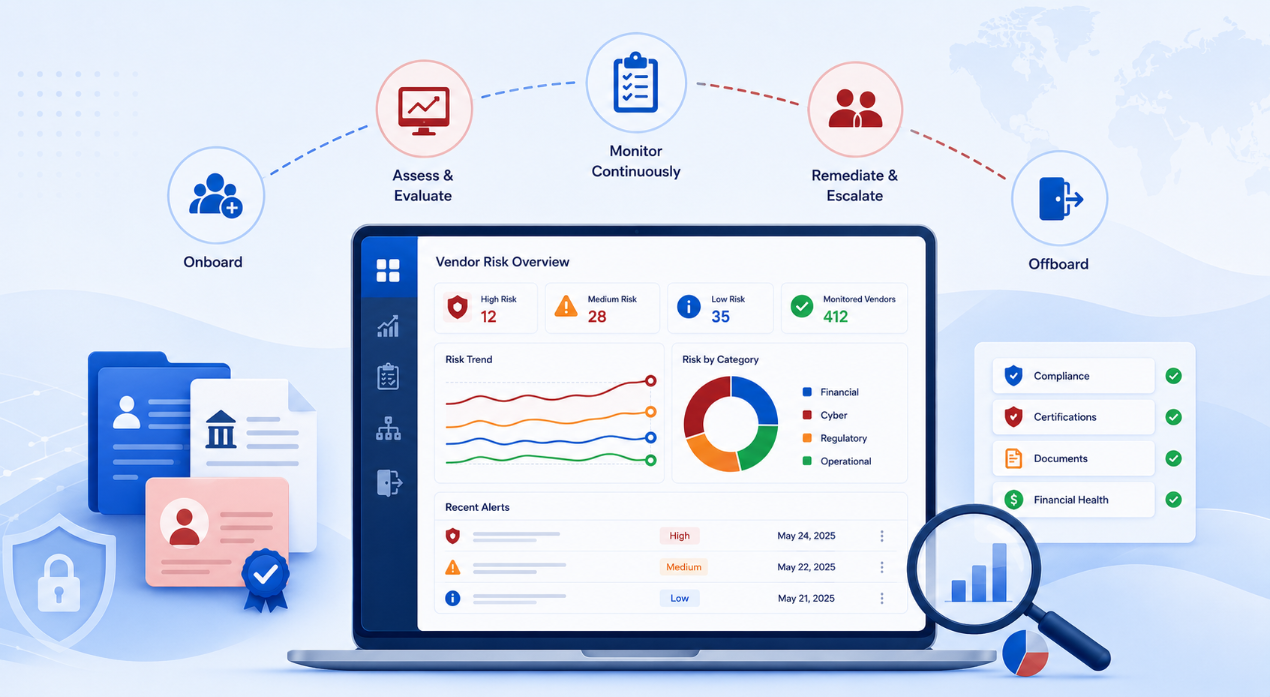
Eine Plattform für jede Phase des Anbieter-Lebenszyklus

Vektor (5)

Anbieter schneller an Bord

Selbstbedienung oder Erfassung durch einen Bevollmächtigten mit direkter ERP-Synchronisierung – in wenigen Tagen statt in Monaten einsatzbereit

Vektor (6)

Bankdaten überprüfen

Bei jedem Lieferanten werden bei der Einrichtung und bei jeder Änderung automatisch Bankprüfungen durchgeführt.

Vektor (7)

Jede Änderung bei den Lieferanten steuern

Änderungen protokollieren, weiterleiten und genehmigen – mit einem lückenlosen, mit Zeitstempeln versehenen Prüfpfad

Vektor (7)

Integration in bereits genutzte Systeme

Kein „Rip-and-Replace“. ComplyScore® integriert Anbieterdaten in Ihre bestehende Systemlandschaft, darunter Oracle, SAP, JD Edwards, Infor LN, ServiceNow und Archer.

Vektor (8)

Risiken kontinuierlich überwachen

Verfolgen Sie Signale in den Bereichen Finanzen, Cybersicherheit, regulatorische Anforderungen und ablaufende Zertifikate für Ihren gesamten Lieferantenstamm

Vektor (5)

Offboard ohne offene Fragen

Bestätigen Sie den Entzug der Zugriffsrechte und schließen Sie jede Geschäftsbeziehung mit einem revisionssicheren Datensatz ab

Wie sich ComplyScore® im Vergleich zu Tabellenkalkulationen und Punktesystemen schlägt

ComplyScore-Markenfarbe (1)

Tabellenkalkulationen

Point-VMS-Tools

Risikobewertung von Lieferanten

Manuell, falls überhaupt durchgeführt

Wird selten berücksichtigt

Eingebaut

Kontinuierliche Überwachung

Keine

Wird selten berücksichtigt

Eingebaut

Synchronisierung mehrerer ERP-Systeme

Manuelle Neueingabe

Manchmal ein einziges ERP-System

Oracle, SAP, JD Edwards, Infor LN

Prüfung von Bankwechseln

Keine

Wird selten berücksichtigt

Eingebaut

Prüfpfad

Unvollständig

Grundlagen

Mit Zeitstempel versehen, über den gesamten Lebenszyklus hinweg
Bewährte Ergebnisse branchenübergreifend

Vertrauenswürdiger Partner marktführender Marken

quote

Atlas übertrifft unsere Anforderungen bei weitem...

Eines der wichtigsten Unterscheidungsmerkmale zwischen Atlas und anderen Tools für Governance, Risiko- und Compliance -Management sowie für das Management von Risiken durch Dritte ist die Benutzerfreundlichkeit der Atlas-Lösungen. Auch unter dem Gesichtspunkt der Gesamtbetriebskosten übertrifft Atlas diese Anforderungen bei weitem, da die Bereitstellung all dieser Funktionenäußerst kosteneffizient erfolgt.

Izhar Mujaddidi,

Leitender Direktor für Cybersicherheit, Carelon Behavioral Health ​

quote

ComplyScore ist äußerst reaktionsschnell und anpassungsfähig

ComplyScore reagiert sehr schnell und passt sich unseren sich ständig weiterentwickelnden Prozessen und Anforderungen an , wodurch sich das Unternehmen bei jedem Schritt als zuverlässiger Partner erwiesen hat. Die Sicherheitsanalysten des Unternehmens waren kompetent, flexibel und haben herausragende Leistungen erbracht, die unsere Erwartungenstets übertroffen haben .

Enterprise-Client

G2-Bewertung (Januar 2025)

quote

Meine Erfahrungen waren überwiegend positiv

Ich nutze ComplyScorenun schon seit mehreren Monaten und meine Erfahrungen damitsind überwiegend positiv. Die Plattform bietet umfassende Lösungen für das Compliance-Management und optimiert unsere Abläufe effizient.

Mittelständisches Unternehmen,​

Gartner Peer Insights (September 2024)

quote

Im Zuge der geografischen Expansion unseres Unternehmens

Wir benötigten einen skalierbareren Ansatz für das Lieferantenlebenszyklusmanagement. ComplyScore® bietet die erforderlichen Steuerungsmöglichkeiten, Flexibilität und Transparenz, um unsere globalen Aktivitäten zu unterstützen und gleichzeitig die Compliance und das Risikomanagement in unserem gesamten Lieferantenökosystem zu stärken.
Renato Maschetto

Vizepräsident für globale Beschaffung und Lieferkette im Geschäftsbereich Harsco Environmental der Enviri Corporation

Von Branchenführern geschätzt für
TPRM und kontinuierliche Compliance

Repräsentativer Anbieter | Aufgeführt im „2025 Market Guide for TPRM Technology Solutions“

Aktives Partnermitglied der Third Party Risk Association

Vertrauen in den Bereichen Gesundheitswesen, Finanzdienstleistungen, Technologie und regulierte Branchen

Kurze Antworten zum Thema Lieferantenmanagement

Was umfasst das Lieferantenmanagement?

Das Lieferantenmanagement umfasst die gesamte operative Beziehung: Onboarding und Due Diligence, Verwaltung von Lieferantendaten und Änderungskontrolle, kontinuierliche Risikoüberwachung sowie Offboarding. ComplyScore® steuert alle Phasen über eine einzige Plattform, sodass die Lieferantendaten und die Risikotransparenz stets auf dem neuesten Stand bleiben und nicht zwischen den Überprüfungszyklen veralten.

Wie trägt ComplyScore® dazu bei, Zahlungsbetrug durch Lieferanten zu verhindern?

Die Bankverbindung wird bei der Aufnahme eines Lieferanten überprüft und bei jeder Änderungsanforderung erneut kontrolliert. Verdächtige Bankdatenänderungen werden zur Überprüfung markiert und zurückgehalten, bevor sie Ihr ERP-System erreichen. Dadurch wird einer der häufigsten Wege für Zahlungs- und Rechnungsbetrug unterbunden. Genehmigungsworkflows sorgen für eine zusätzliche Kontrollinstanz, die festlegt, wer Finanzdaten ändern darf.

Wie unterstützt ComplyScore® Programme, die mehrere Länder und mehrere ERP-Anbieter umfassen?

ComplyScore® lässt sich über eine API-First-Architektur in SAP, Oracle, JD Edwards, Infor LN und andere ERP-Systeme integrieren. Dank der länderspezifischen Lokalisierung werden die korrekten Steuerfelder und Compliance-Anforderungen je nach Region automatisch angezeigt. In Umgebungen mit mehreren ERP-Systemen kann die Einführung schrittweise nach Geschäftsbereichen erfolgen, ohne dass eine Migration historischer Daten erforderlich ist.

Inwiefern unterscheidet sich das Lieferantenmanagement vom Risikomanagement bei Drittanbietern?

Das Risikomanagement in Bezug auf Dritte konzentriert sich auf die Risiken, die ein Lieferant für Ihr Unternehmen mit sich bringt. Das Lieferantenmanagement deckt die gesamte Geschäftsbeziehung operativ ab, von der Aufnahme über Datenänderungen bis hin zur Beendigung der Zusammenarbeit. ComplyScore® vereint beides: die Governance-Struktur zur Steuerung der Geschäftsbeziehung und die umfassende Risikobewertung, um deren Sicherheit zu gewährleisten.

Was geschieht mit den Lieferantendaten nach dem Offboarding?

Offboarding-Workflows bestätigen den Entzug von Zugriffsrechten, dokumentieren die Verpflichtungen zur Datenvernichtung und erstellen ein lückenloses Abschlussprotokoll. Alle Bewertungsdaten, der Überwachungsverlauf und die Genehmigungsentscheidungen werden in einem mit Zeitstempeln versehenen Prüfpfad aufbewahrt. Wird der Anbieter später erneut beauftragt, wird dasselbe Protokoll reaktiviert und die Compliance erneut überprüft, bevor er wieder in den aktiven Status versetzt wird.

Ist ComplyScore® dasselbe wie ein Tool für das Beschaffungs- oder Ausgabenmanagement?

Nein. ComplyScore® regelt die Lieferantenbeziehung, einschließlich Onboarding, Risikomanagement, Compliance und Offboarding. Das System verarbeitet keine Bestellungen oder Ausgabenfreigaben und ist nicht für das Personalmanagement oder das Management von Zeitarbeitskräften ausgelegt. Die meisten Teams nutzen es parallel zu ihrem bestehenden Beschaffungs- oder ERP-System.

Umfasst die Lieferantenmanagement-Software eine Risikobewertung?

Nicht immer. Viele Tools zum Lieferantenmanagement erfassen lediglich Kontakte, Verträge und den Status, ohne eine Risikobewertung vorzunehmen. ComplyScore® vereint Risikobewertung, kontinuierliche Überwachung und die Abbildung von Compliance-Rahmenwerken auf einer einzigen Plattform, sodass Lieferantendaten und die Risikosituation in einem einzigen Datensatz gespeichert sind und nicht in zwei voneinander getrennten Systemen.

See ComplyScore® in Action

Third-party risk and self-assessment, governed from one platform, wherever your team works.